

Cyber Resilience Act: Die Softwarestückliste wird zum Security-Instrument
Ab 11. Dezember 2027 gelten die wesentlichen Pflichten des Cyber Resilience Act. Wird eine Schwachstelle bekannt, müssen Hersteller schnell klären: Welche vernetzten Produkte und Varianten sind betroffen? Welche Softwareversion läuft dort? Bei welchen Kunden stehen diese Maschinen? Und wie gelangt das Update sicher zum Produkt?
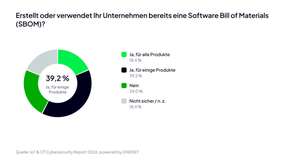
Die Software Bill of Materials (SBOM) wird zum zentralen Werkzeug im Vulnerability Management. Sie allein reicht nicht: Erst zusammen mit Asset-, Produkt- und Versionsdaten, und letztendlich mit Daten aus dem CRM, zeigt sie, welche Produkte und Kunden von einer Schwachstelle betroffen sind und wo zuerst gehandelt werden muss. Klare Verantwortlichkeiten und durchgängige Prozesse stellen anschließend sicher, dass Hersteller betroffene Kunden schnell und umfassend informieren und angemessene Maßnahmen einleiten können.
AI Security: KI-Agenten dürfen keine Generalvollmacht erhalten
Künstliche Intelligenz prägt die Cybersecurity 2027 in vier Rollen: Angreifer nutzen KI, um Attacken zu automatisieren. Security-Teams setzen KI zur Verteidigung ein. Unternehmen müssen die Nutzung externer KI-Dienste kontrollieren – und eigene KI-Anwendungen absichern. Insbesondere der letzte Punkt rückt beim Übergang von KI-Prototypen in den produktiven Betrieb in den Fokus: Wenn KI-Agenten auf das ERP zugreifen und selbstständig handeln, können manipulierte Eingaben, ungeschützte Schnittstellen oder zu weitreichende Berechtigungen schwerwiegende Folgen haben – vom Auslesen vertraulicher Informationen bis zu fehlerhaften Aktionen oder dem Löschen von Daten. Verhaltensregeln für Prompts reichen hier nicht aus. Unternehmen müssen technisch erzwingen, auf welche Daten, Werkzeuge und Funktionen ein Agent zugreifen darf.
„KI-Agenten dürfen keine Generalvollmacht für Unternehmensdaten erhalten. Sichere Architekturen verteilen beispielsweise Aufgaben auf spezialisierte Agenten und vergeben nur die minimal erforderlichen Rechte. Jeder Agent darf nur auf die Daten und Funktionen zugreifen, die er für seine Aufgabe benötigt. Daten und Befehle müssen strikt voneinander getrennt, Aktionen in Geschäftssystemen über definierte Schnittstellen kontrolliert werden. Nur wenn Unternehmen solche Leitplanken technisch durchsetzen, können sie Agenten sicher in die Wertschöpfung integrieren“, erklärt Markus Seme.
OT-Security: Anomalie-Erkennung wird zum Standard – Reaktionsfähigkeit zum Engpass
Logins zu unüblichen Zeiten, plötzliche Spitzen im Datenverkehr oder Zugriffe über ungewöhnliche IP-Adressen – kleine Indizien, die Vorboten eines Angriffs sein können. 2027 setzen immer mehr Fertigungsunternehmen KI-gestützte Systeme ein, um solche Anomalien im Netzwerk und in der Produktionsumgebung frühzeitig zu erkennen. Gleichzeitig nutzen auch Angreifer KI, um Schwachstellen schneller zu erkennen und auszunutzen. Damit bleibt Unternehmen immer weniger Zeit, Anomalien zu erkennen, diese zu bewerten und darauf zu reagieren: Liegt wirklich eine Bedrohung vor? Welche Anlagen sind betroffen? Und wie lässt sich der Angriff eindämmen, ohne die Produktion unnötig zu beeinträchtigen?
Die Technologie zur Anomalie-Erkennung ist mittlerweile ausgereift. Der Engpass liegt daher vielmehr bei einem OT-Security-Betriebsmodell: Unternehmen brauchen klare Zuständigkeiten, kurze Eskalationswege und ein Security Operations Center, das die besonderen Anforderungen der Produktion versteht.
Risikobasierte Cybersecurity: Priorisierung schlägt Vollständigkeit
In wachsenden IT- und OT-Landschaften entstehen mehr Schwachstellen, als Security-Teams zeitnah schließen können. 2027 geht es deshalb nicht darum, möglichst viele Lücken zu schließen, sondern die gefährlichsten Angriffspfade zuerst abzusichern. Mithilfe des Continuous Threat Exposure Management (CTEM) wandelt sich Cybersecurity von periodischen Schwachstellenlisten hin zu einer kontinuierlichen, risikobasierten Bewertung und Steuerung. Um Ressourcen im Unternehmen sinnvoll einzusetzen, behandeln Unternehmen zukünftig nicht mehr jede Sicherheitslücke gleich. Vielmehr bewerten und priorisieren sie automatisiert und kontinuierlich, welche Schwachstellen tatsächlich ein hohes Risiko für den Betrieb darstellen: Wie leicht können Angreifer eine Schwachstelle nutzen? Wie groß wäre der mögliche Schaden? Und wie können bereits vorhandene Schutzmaßnahmen dafür genutzt werden, um identifizierte Schwachstellen bestmöglich zu begrenzen?
SAP Security: Hacker sprechen ABAP – und ein ERP-Ausfall kann die Produktion stoppen
Viele Unternehmen wähnten sich bei der SAP-Security lange in Sicherheit: „Unsere Landschaft ist so komplex, die durchschaut kein Angreifer von außen.“ Doch mit KI beginnt dieser vermeintliche Schutz zu bröckeln: Angreifer können Code schneller analysieren und Schwachstellen leichter identifizieren – auch ohne tiefes ABAP-Wissen. 2027 rückt daher nicht nur die Absicherung geschäftskritischer SAP-Systeme in den Fokus, sondern auch die Resilienz in der Produktion. Denn ERP- und Produktionssysteme sind so eng verknüpft, dass ein Cyberangriff auf die IT schnell auch den Shopfloor trifft.
Die Folge: Stillstand in Wertschöpfung, Lieferkette oder Produktion. Fertigungsunternehmen müssen deshalb klären, wie lange ihr Werk bei einem ERP-Ausfall kontrolliert weiterarbeiten kann und welche Auftrags-, Material- und Arbeitsdaten sie dafür lokal benötigen.
„SAP Security ist kein IT-Projekt mehr, sondern eine Frage der operativen Geschäftsfähigkeit. Bei einem Angriff geht es nicht nur darum, das ERP schnell wieder sicher zum Laufen zu bringen. Ebenso wichtig: Wie gelingt es, die Produktion bis dahin weiterproduzieren zu lassen mithilfe gesicherter Datenkopien, entkoppelter Notfallprozesse und einer getesteten Wiederanlaufstrategie“, erklärt Dr. Ulrich Faisst, CTO der All for One Group.